
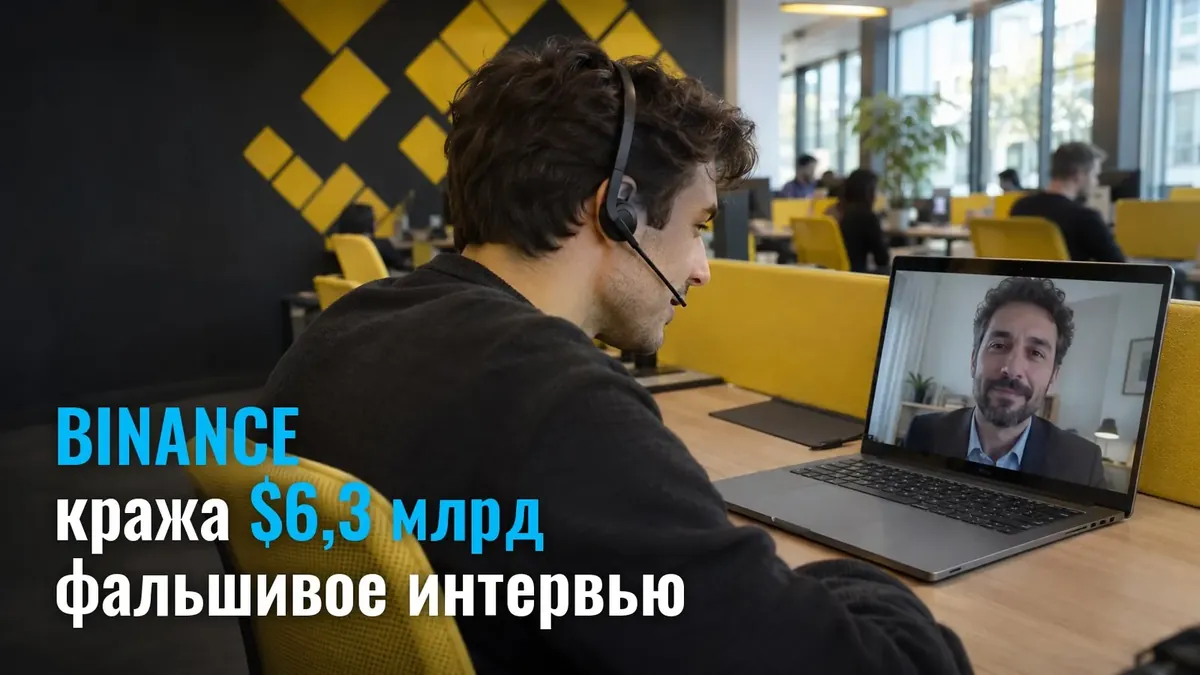
Binance опублікувала звіт про злом 29 жовтня і назвала точку входу атакуючих. Один інженер біржі шукав роботу і завантажив на службовий комп'ютер «тестове завдання» від підробленого роботодавця. У файлі був шкідливий код.
Крадіжку в $6,4 млрд ФБР приписало північнокорейській групі TraderTraitor. Це хакерське угруповання, яке пов'язують із КНДР та атаками на криптосервіси.
Чому це стосується трейдера. Гроші йшли з гарячого гаманця біржі - сховища, з якого майданчик видає виведення клієнтам.
Як заходили до інженера?
Джиммі Су, директор з безпеки Binance, описав схему покроково.
- Перший контакт. У вересні з розробником зв'язалися через справжній сайт вакансій і представилися директором проєкту.
- Відеоінтерв'ю. Підроблений кадровик провів розмову і показав соцмережу з особистими фото, щоб викликати довіру.
- Файл з кодом. На другому інтерв'ю «гендиректор» попросив завантажити завдання з програмування. Шкідливий код у файлі пройшов повз антивірус.
Як розгорталася атака?
Перший слід з'явився раніше. Ще в червні інший інженер встановив собі підмінений пакет Homebrew, коли шукав ШІ-інструмент. Пристрій замінили, але він і його колеги з гаманцевого відділу залишилися під наглядом.
- 20 жовтня - атакуючі через внутрішній ШІ-сервіс дісталися до комп'ютерів двох інженерів гаманців.
- 29 жовтня о 23:05 за МСК - гроші пішли з біржі.
- 30 жовтня о 03:10 за МСК - витік перекрили.
Чому гасили чотири години?
Доступ забрали через механізм Ethereum EIP-7702. Атакуючий отримав права виконання над гарячим гаманцем. Гарячий гаманець - це сховище, підключене до мережі, з якого біржа видає виведення.
Гарячі гаманці Binance працюють на розподіленому підписі. Жоден окремий ключ там не відкликає доступ, тому вимкнути дозвіл однією командою не вдалося.
Що сталося з грошима?
Частину коштів вдалося зупинити. Заморожено близько $2,85 млрд, допомагали Tether, Circle і Секретна служба США. 98% постраждалих токенів біржа відшкодувала власними коштами.
- $10,97 млрд - вивели клієнти за 46 годин
- $5,28 млрд - чистий відтік, повідомив голова Binance Річард Тен
- 2% активів біржі - так Чанпен Чжао оцінював перші $3,6 млрд відтоку, він чекав відходу 10-30%
- 57 спроб, пов'язаних із КНДР, Binance відбила за рік
Головне: розбирати інцидент Binance покличе незалежних фахівців.
Що це означає для трейдера?
Ризик майданчика є завжди. Як влаштовані різні моделі доступу до капіталу, розібрано в академії.
Перевіряв уранці, де лежать твої гроші?
Схема до смішного проста. Одна людина відкрила не той файл, і за чотири години пішло $6,3 млрд. Торгувати помітним обсягом на біржі означає тримати там свою суму і брати її ризик майданчика на себе. У проп-трейдингу влаштовано інакше: компанія після платного відбору видає торговий номінал, трейдер отримує узгоджений відсоток з результату. Щодо крипти правила у програм різні: десь дві монети, десь увесь список із лімітами за плечем. Розібратися в механіці варто на спокійному ринку.