
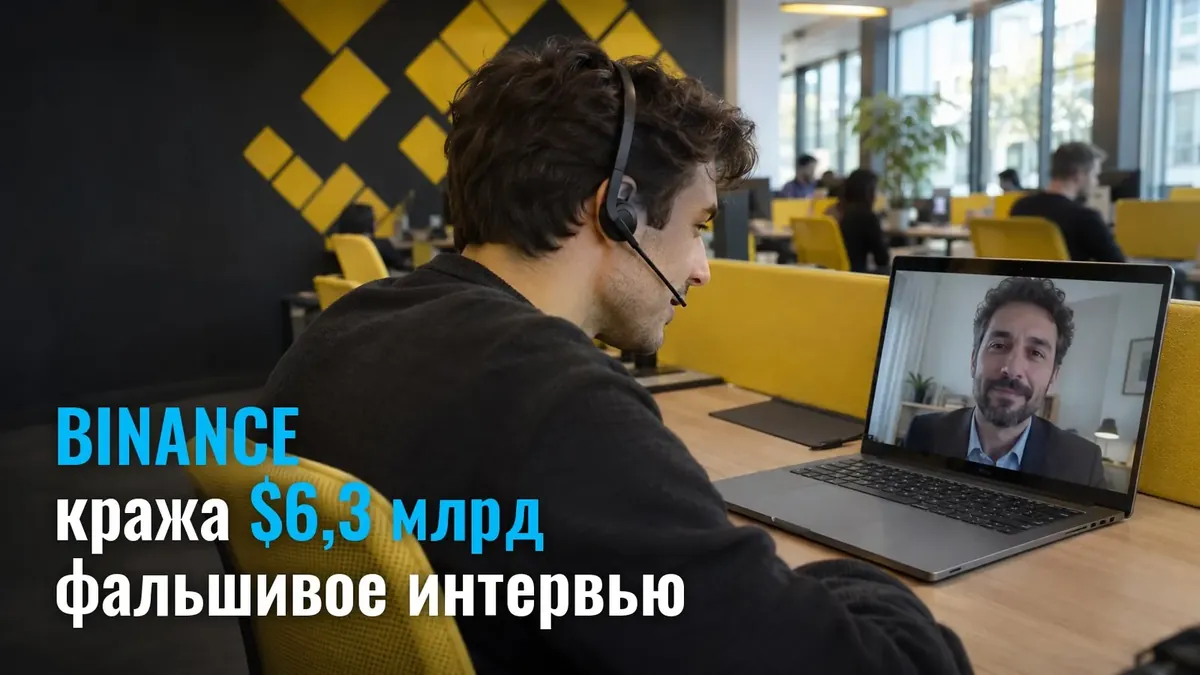
Binance опубликовала отчёт о взломе 29 октября и назвала точку входа атакующих. Один инженер биржи искал работу и скачал на служебный компьютер «тестовое задание» от поддельного работодателя. В файле был вредоносный код.
Кражу в $6,4 млрд ФБР приписало северокорейской группе TraderTraitor. Это хакерская группировка, которую связывают с КНДР и атаками на криптосервисы.
Почему это касается трейдера. Деньги уходили с горячего кошелька биржи - хранилища, из которого площадка выдаёт вывод клиентам.
Как заходили к инженеру?
Джимми Су, директор по безопасности Binance, описал схему по шагам.
- Первый контакт. В сентябре с разработчиком связались через настоящий сайт вакансий и представились директором проекта.
- Видеоинтервью. Поддельный кадровик провёл разговор и показал соцсеть с личными фото, чтобы вызвать доверие.
- Файл с кодом. На втором интервью «гендиректор» попросил скачать задание по программированию. Вредоносный код в файле прошёл мимо антивируса.
Как разворачивалась атака?
Первый след появился раньше. Ещё в июне другой инженер поставил себе подменённый пакет Homebrew, когда искал ИИ-инструмент. Устройство заменили, но он и его коллеги из кошелькового отдела остались под наблюдением.
- 20 октября - атакующие через внутренний ИИ-сервис дошли до компьютеров двух инженеров кошельков.
- 29 октября в 23:05 МСК - деньги пошли с биржи.
- 30 октября в 03:10 МСК - утечку перекрыли.
Почему тушили четыре часа?
Доступ забрали через механизм Ethereum EIP-7702. Атакующий получил права исполнения над горячим кошельком. Горячий кошелёк - это хранилище, подключённое к сети, из которого биржа выдаёт вывод.
Горячие кошельки Binance работают на распределённой подписи. Ни один отдельный ключ там не отзывает доступ, поэтому отключить разрешение одной командой не получилось.
Что стало с деньгами?
Часть средств удалось остановить. Заморожено около $2,85 млрд, помогали Tether, Circle и Секретная служба США. 98% пострадавших токенов биржа восполнила своими средствами.
- $10,97 млрд - вывели клиенты за 46 часов
- $5,28 млрд - чистый отток, сообщил глава Binance Ричард Тен
- 2% активов биржи - так Чанпэн Чжао оценивал первые $3,6 млрд оттока, он ждал ухода 10-30%
- 57 попыток, связанных с КНДР, Binance отбила за год
Главное: разбирать инцидент Binance позовёт независимых специалистов.
Что это значит для трейдера?
Риск площадки есть всегда. Как устроены разные модели доступа к капиталу, разобрано в академии.
Проверял утром, где лежат твои деньги?
Схема до смешного простая. Один человек открыл не тот файл, и за четыре часа ушло $6,3 млрд. Торговать заметным объёмом на бирже означает держать там свою сумму и забирать её риск площадки себе. В проп-трейдинге устроено иначе: компания после платного отбора выдаёт торговый номинал, трейдер получает согласованный процент с результата. По крипте правила у программ разные: где-то две монеты, где-то весь список с лимитами по плечу. Разобраться в механике стоит на спокойном рынке.